Golpe: Repositório Como Isca de Busca [SEO Poisoning]
Armadilha SEO Poisoning
Repositório Como Isca de Busca [SEO Poisoning]
1. Contexto
A técnica opera na interseção entre a engenharia de otimização para motores de busca [Search Engine Optimization, SEO] e a distribuição de código malicioso em plataformas de hospedagem de software, com destaque para o GitHub. O MITRE ATT&CK classifica a conduta como subtécnica de estágio de capacidades ofensivas [Stage Capabilities], sob o identificador T1608.006, inserida na tática de desenvolvimento de recursos [Resource Development]: "adversaries may poison mechanisms that influence search engine optimization to actively promote and position their staged capability to be discovered by potential victims" [MITRE CORPORATION, s.d.].
A origem prática do problema jurídico remonta à constatação, por pesquisadores de segurança da Checkmarx em 2024, de campanha sistemática de manipulação dos resultados de busca internos do próprio GitHub: "researchers have shared details about a new technique that threat actors are using to trick search functionality on GitHub and distribute malware using skillfully crafted repositories" [COMPUTERWEEKLY, 2024]. Documentação técnica subsequente confirmou a variação da conduta voltada à manipulação de motores de busca externos, como Bing e Google, para posicionar um repositório malicioso à frente do projeto legítimo que imita.
O problema processual resolvido pelo verbete decorre da convergência entre dois regimes jurídicos distintos: o regime penal de tipificação da fraude, da invasão informática e do furto qualificado pelo meio eletrônico, de um lado, e o regime civil de responsabilização do provedor de aplicações de internet que hospeda o repositório-isca, de outro, regime este recentemente alterado pelo Supremo Tribunal Federal.
2. Definição
Repositório como isca de busca designa o projeto de software hospedado em plataforma de controle de versão, estruturado deliberadamente para obter posicionamento privilegiado em resultado de busca, interno ou externo à plataforma, com a finalidade de atrair o usuário que procura software legítimo e de induzi-lo à execução de artefato malicioso disfarçado de programa útil.
A definição técnica do envenenamento de SEO [SEO poisoning] corresponde à manipulação de sinais de relevância e de reputação computados por mecanismos de busca, de modo a elevar artificialmente a posição de uma página ou de um repositório malicioso: "adversaries may stage content that explicitly manipulates search engine results in order to promote sites hosting their payloads within search engine results" [MITRE CORPORATION, s.d.]. A definição jurídica não coincide integralmente com a definição técnica: o direito penal brasileiro não tipifica o envenenamento de SEO como conduta autônoma, e a qualificação jurídica da conduta depende do resultado alcançado pelo agente [invasão de dispositivo, obtenção de vantagem patrimonial mediante fraude, subtração de valores], sendo tratada a partir dos tipos penais correlatos do direito informático.
Gênero próximo: técnica de engenharia social aplicada à infraestrutura de distribuição de software. Diferença específica: emprego do próprio mecanismo de busca, e não apenas do conteúdo da mensagem dirigida à vítima, como vetor de persuasão e de legitimação aparente do artefato malicioso.
3. Base Legal
3.1 Invasão de dispositivo informático
O art. 154-A do Código Penal, na redação dada pela Lei 14.155/2021, tipifica: "Invadir dispositivo informático de uso alheio, conectado ou não à rede de computadores, com o fim de obter, adulterar ou destruir dados ou informações sem autorização expressa ou tácita do usuário do dispositivo ou de instalar vulnerabilidades para obter vantagem ilícita", com pena de reclusão de um a quatro anos e multa [CP, art. 154-A, redação dada pela Lei 14.155/2021]. O § 1º do mesmo artigo alcança quem "produz, oferece, distribui, vende ou difunde dispositivo ou programa de computador com o intuito de permitir a prática da conduta definida no caput" [CP, art. 154-A, § 1º], dispositivo de aplicação direta à hospedagem do artefato malicioso no repositório-isca.
3.2 Furto mediante fraude eletrônica
O art. 155, § 4º-B, do Código Penal, na redação dada pela Lei 15.397/2026, de 30 de abril de 2026, prevê pena de reclusão de quatro a dez anos e multa "se o furto mediante fraude é cometido por meio de dispositivo eletrônico ou informático, conectado ou não à rede de computadores, com ou sem a violação de mecanismo de segurança ou a utilização de programa malicioso, ou por qualquer outro meio fraudulento análogo" [CP, art. 155, § 4º-B, redação dada pela Lei 15.397/2026]. A pena anterior, fixada pela Lei 14.155/2021, era de quatro a oito anos; a Lei 15.397/2026 majorou o limite máximo para dez anos.
3.3 Fraude eletrônica em sentido estrito
O art. 171, § 2º-A, do Código Penal comina pena de reclusão de quatro a oito anos e multa à fraude cometida "com a utilização de informações fornecidas pela vítima ou por terceiro induzido a erro por meio de redes sociais, contatos telefônicos, envio de correio eletrônico fraudulento, duplicação de dispositivo eletrônico ou aplicação de internet, ou por qualquer outro meio fraudulento análogo" [CP, art. 171, § 2º-A, redação dada pela Lei 14.155/2021, com acréscimo da expressão "duplicação de dispositivo eletrônico ou aplicação de internet" pela Lei 15.397/2026].
3.4 Marco Civil da Internet
O art. 19, caput, da Lei 12.965/2014 estabelece: "o provedor de aplicações de internet somente poderá ser responsabilizado civilmente por danos decorrentes de conteúdo gerado por terceiros se, após ordem judicial específica, não tomar as providências para, no âmbito e nos limites técnicos do seu serviço e dentro do prazo assinalado, tornar indisponível o conteúdo apontado como infringente" [Lei 12.965/2014, art. 19, caput]. O regime incide sobre a responsabilização civil da plataforma de hospedagem do repositório malicioso.
3.5 Supremo Tribunal Federal, Tema 987
O Supremo Tribunal Federal declarou a inconstitucionalidade parcial e progressiva do art. 19 da Lei 12.965/2014 no julgamento do Recurso Extraordinário 1.037.396/SP, Tema 987 da repercussão geral, relatado pelo Ministro Dias Toffoli, por maioria de oito votos a três: "por maioria de 8 a 3 ministros, o artigo 19 do Marco Civil da Internet foi considerado parcial e progressivamente inconstitucional" [CONJUR, 2025]. A pesquisa realizada não localizou, em fonte primária do Supremo Tribunal Federal, o texto literal da tese fixada; as fontes secundárias consultadas divergem quanto à data de conclusão do julgamento, uma apontando 26 de junho de 2025 [MATTOS FILHO, 2025] e outra apontando 27 de junho de 2025 [TRILHANTE, 2025]. A incerteza quanto ao texto exato da tese e quanto à data precisa fica expressamente registrada, sem reprodução de formulação não conferida.
3.6 Lei Geral de Proteção de Dados
A captura de credenciais e de dados pessoais por programa infostealer distribuído por meio do repositório-isca submete o incidente ao regime de segurança da Lei 13.709/2018, sem prejuízo da tipificação penal.
3.7 Taxonomia técnica
O MITRE ATT&CK registra a conduta sob o identificador T1608.006, subtécnica de T1608 [Stage Capabilities], tática Resource Development, plataforma PRE [pré-comprometimento] [MITRE CORPORATION, s.d.], referência técnica não normativa, mas de uso corrente na perícia forense e na fundamentação de laudos técnicos.
4. Características
4.1 Atributos
Hospedagem em plataforma de reputação elevada, com destaque para o GitHub; nome e descrição do repositório otimizados com palavras-chave de alta procura; métricas de popularidade infladas por meio de contas fictícias [estrelas, forks e observadores falsos]; aparência de projeto ativo, mantida por meio de atualizações automatizadas: "threat actors disguise the majority of malicious repositories as projects related to tools, games, and cheats" [SCMAGAZINE, 2024].
4.2 Funções
Atração da vítima a partir do mecanismo de busca, interno à plataforma de hospedagem ou externo a ela; substituição ou complemento do vetor clássico de phishing por link de repositório; elevação da confiança do usuário na procedência do arquivo baixado; função de estágio [staging] do artefato malicioso, nos termos da técnica T1608 do MITRE ATT&CK, preparatória da entrega por meio de comprometimento oportunista [Drive-by Compromise, T1189] ou de comprometimento da cadeia de suprimento [Supply Chain Compromise, T1195].
4.3 Estados
Fase de implantação do repositório [staging]; fase de indexação e de posicionamento nos resultados de busca; fase de exploração ativa, correspondente à distribuição efetiva do artefato malicioso aos usuários atraídos; fase de neutralização, correspondente à remoção do repositório pela plataforma ou ao cumprimento de ordem judicial de indisponibilização.
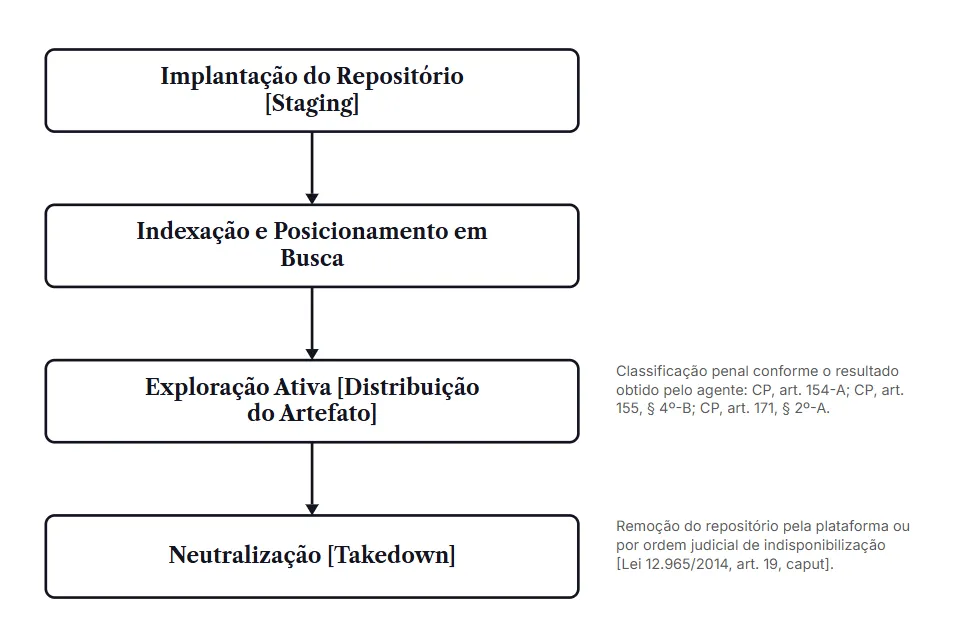
Figura 1. Cadeia de Ataque do Repositório Como Isca de Busca
5. Tipos
5.1 Repositório forkado malicioso
Cópia [fork] de um projeto legítimo e popular, com código malicioso injetado, mantendo o nome e parte do histórico do projeto original, o que dificulta a diferenciação visual entre a versão legítima e a comprometida: "attackers forked the real OpenClaw GitHub repository, injected malicious code into their own version, and somehow got Bing to feature the poisoned fork as the top search result" [WEBPRONEWS, s.d.].
5.2 Repositório homônimo ou por aproximação tipográfica
Repositório criado com nome idêntico ou semelhante ao de um software popular, sem vínculo de fork com o projeto original, direcionado a quem digita o nome do programa buscado diretamente no mecanismo de busca.
5.3 Repositório com manipulação de metadados e de estrelas falsas
Repositório cujo agente amplia artificialmente tópicos, descrição e contagem de estrelas por meio de contas fictícias [sockpuppet accounts], prática documentada em relatório da Checkmarx: "the attacker amplifies the effectiveness of the malicious repository using multiple sockpuppet accounts on GitHub, to artificially inflate the malicious repository's star rating" [COMPUTERWEEKLY, 2024].
5.4 Repositório-isca combinado com página de aterrissagem externa
Repositório que encaminha o usuário a sítio externo, hospedado em domínio próprio ou em serviço de páginas estáticas da própria plataforma, intermediário entre o resultado de busca e a entrega final do artefato malicioso, padrão identificado na campanha MacSync Stealer: "the attack flow starts with a Google search, leads to a fraudulent GitHub repository, and then to a GitHub Pages site with a deceptive command" [OFFSEQ, s.d.].
6. Classificações
Critério: estágio da cadeia de ataque. Repositório de estágio [staging, nos termos de T1608.006] e repositório de distribuição ativa, conforme já tenha ou não iniciado a entrega efetiva do artefato à vítima.
Critério: grau de autenticidade do projeto hospedado. Repositório integralmente fabricado pelo agente e repositório derivado [fork] de projeto genuíno, com código malicioso acrescido ao código original preservado.
Critério: mecanismo de indexação explorado. Repositório otimizado para a busca interna da própria plataforma de hospedagem e para o motor de busca externo [Google, Bing].
7. Aplicações ou Casos de Uso
Na fase de investigação, a autoridade policial e o Ministério Público requisitam ao provedor de aplicações de internet os dados de cadastro e de acesso vinculados ao repositório, nos termos do regime de guarda de registros da Lei 12.965/2014. Na fase de instrução, o perito em prova digital extrai cópias forenses do repositório e do artefato malicioso distribuído, documentando a cadeia de custódia nos termos dos arts. 158-A a 158-F do Código de Processo Penal. Na fase de sentença, o julgador qualifica a conduta entre os tipos penais de invasão de dispositivo informático, furto mediante fraude eletrônica e fraude eletrônica em sentido estrito, conforme o resultado obtido pelo agente, e examina eventual concurso de crimes entre a invasão e a fraude patrimonial subsequente. Na fase recursal, a defesa impugna a cadeia de custódia da evidência digital e a vinculação técnica entre o agente e a infraestrutura de hospedagem e de registro de domínio.
8. Exemplos
8.1 Campanha documentada pela Checkmarx, 2024
Pesquisador da Checkmarx identificou centenas de repositórios maliciosos no GitHub, disfarçados de ferramentas, jogos e cheats, com arquivo executável de grande tamanho assemelhado ao malware "Keyzetsu clipper", direcionado a carteiras de criptoativos: "this is part of an attack on the open-source software supply chain, and the repositories trigger an encrypted file with an inflated executable, designed to distribute malware similar to the Keyzetsu clipper, evading antivirus detection" [SCMAGAZINE, 2024]. Exemplo de caso real, relatado por uma fonte de segurança da informação, sem identificação de vítima individualizada.
8.2 Campanha OpenClaw via Bing
Relato jornalístico especializado documenta um fork do jogo de código aberto OpenClaw, com injeção de infostealer, posicionado por meio de manipulação de SEO nos resultados do Bing: "here's how the scheme works: attackers forked the real OpenClaw repository on GitHub, injected malicious code into their own version, and somehow got Bing to feature the poisoned fork as the top search result" [WEBPRONEWS, s.d.]. Exemplo de caso real, sem identificação de vítima individualizada.
8.3 Campanha MacSync Stealer
Relato técnico documenta mais de vinte repositórios maliciosos ativos desde setembro de 2025, direcionados a usuários de macOS e Windows, personificando a ferramenta legítima PagerDuty: "threat actors employ SEO poisoning to manipulate search engine results, directing victims to fraudulent GitHub repositories that impersonate trusted tools, such as PagerDuty" [OFFSEQ, s.d.]. Exemplo de caso real, sem identificação de vítima individualizada.
8.4 Exemplo hipotético de aplicação processual
Suponha-se vítima que, ao buscar na internet um determinado programa de edição de vídeo gratuito, acessa um repositório-isca posicionado em primeiro lugar nos resultados de busca, baixa o executável distribuído por esse repositório e, após a instalação, tem suas credenciais bancárias capturadas por um infostealer, resultando na subtração de valores da conta corrente. A conduta do agente que criou o repositório subsume-se, nessa hipótese, ao art. 155, § 4º-B, do Código Penal, por furto mediante fraude, cometido com a utilização de programa malicioso. Exemplo hipotético, sem correspondência com caso concreto.
9. Especificações
Identificador MITRE ATT&CK: T1608.006, "Stage Capabilities: SEO Poisoning", subtécnica de T1608, plataforma PRE [MITRE CORPORATION, s.d.]. Tática associada: Resource Development. Estratégia de detecção associada: DET0881, "Detection of SEO Poisoning" [MITRE CORPORATION, s.d.]. Técnicas correlatas frequentemente combinadas na mesma cadeia de ataque: T1189 [Drive-by Compromise], T1195 [Supply Chain Compromise], T1593.002 [Search Open Websites/Domains]. Mitigação registrada pelo MITRE: M1056, pré-comprometimento, com observação técnica de que a subtécnica não admite controle preventivo eficaz, por operar fora do perímetro de defesa corporativa: "this technique cannot be easily mitigated with preventive controls, since it is based on behaviors performed outside the scope of enterprise defenses and controls" [MITRE CORPORATION, s.d.].
10. Restrições ou Exceções
O provedor de aplicações de internet responde civilmente pela manutenção do repositório malicioso quando descumpre ordem judicial específica de indisponibilização, nos termos do art. 19, caput, da Lei 12.965/2014. O Supremo Tribunal Federal, no julgamento do Tema 987, relativizou a exigência de ordem judicial prévia nas hipóteses de ilicitude manifesta, sem que a pesquisa realizada tenha permitido a reconstituição do texto literal da tese fixada; a aplicação concreta da nova diretriz exige a conferência do acórdão publicado antes de qualquer citação verbatim.
A responsabilização penal do agente pela conduta de SEO poisoning exige a demonstração de dolo, dirigido à obtenção de vantagem ilícita ou à invasão do dispositivo da vítima, sendo vedada a responsabilidade penal objetiva pelo mero resultado danoso. A prova da autoria exige perícia técnica que vincule o agente à infraestrutura de hospedagem do repositório e ao registro do domínio eventualmente utilizado na página de aterrissagem intermediária, preservando a cadeia de custódia da evidência digital nos termos dos arts. 158-A a 158-F do Código de Processo Penal.
A qualificação da conduta como furto mediante fraude eletrônica [CP, art. 155, § 4º-B] ou como fraude eletrônica em sentido estrito [CP, art. 171, § 2º-A] depende da modalidade de execução empregada pelo agente para a obtenção da vantagem patrimonial. A doutrina especializada consultada na pesquisa reconhece a relação de subsidiariedade entre a invasão de dispositivo informático do art. 154-A e os tipos de furto e de estelionato qualificados pelo meio eletrônico: "o art. 154-A será considerado residual em relação aos descritos nos arts. 155, § 4º-B, e 171, § 2º-A, do Código Penal, se a invasão do dispositivo informático se der com a específica finalidade de obter vantagens patrimoniais indevidas" [EMPÓRIO DO DIREITO, s.d.]. O quadro a seguir sintetiza a relação entre os três tipos penais correlatos.

Quadro 1. Tipos Penais Correlatos ao Repositório Como Isca de Busca
11. Explicação em Linguagem Simples
A técnica funciona como uma loja falsa, montada ao lado de uma loja de confiança, com placa e vitrine semelhantes, posicionada propositalmente na esquina de maior movimento da cidade. O comprador, ao procurar a loja verdadeira, encontra primeiro a loja falsa, porque o responsável pela loja falsa manipulou os sinais que guiam o fluxo de pessoas até ali. A mercadoria entregue carrega defeito oculto, que só revela o dano depois de levada para casa.
A analogia atinge seu limite ao se comparar à esquina física. No ambiente digital, a posição de destaque decorre da manipulação do algoritmo de busca, e não do aluguel de ponto comercial. A réplica da loja chega a reproduzir parte do funcionamento do produto original, o que torna o golpe mais difícil de perceber do que uma vitrine falsa convencional, pois o programa baixado do repositório-isca costuma executar, de fato, a função anunciada, ao mesmo tempo em que instala o componente malicioso em segundo plano.
12. Notas
[1] A técnica insere-se no ecossistema mais amplo de ataques à cadeia de suprimento de software [software supply chain attacks], tema correlato ao verbete [[integridade-forense-digital]].
[2] A Lei 15.397/2026 promoveu, em 30 de abril de 2026, nova majoração das penas dos crimes patrimoniais cometidos por meio eletrônico, com alteração dos arts. 155 e 171 do Código Penal poucos meses antes da data de elaboração deste verbete, circunstância que recomenda conferência periódica da redação vigente antes de qualquer aplicação em voto ou peça.
[3] O julgamento do Tema 987 pelo Supremo Tribunal Federal alterou o paradigma de responsabilização civil dos provedores de aplicação de internet pouco antes da consolidação legislativa de 2026 sobre fraude eletrônica, sem que a pesquisa realizada tenha permitido a reconstituição do texto literal da tese fixada; a matéria permanece em consolidação doutrinária e jurisprudencial, e a formulação exata exige a conferência direta do acórdão publicado pelo Supremo Tribunal Federal.
[4] Remissão aos verbetes [[cadeia-de-custodia]] e [[prova-digital]], referenciados por outros verbetes do dicionário penal e ainda não fichados.
13. Glossário de Termos
Termo | Definição | Fonte |
|---|---|---|
Artefato Malicioso | Arquivo executável ou biblioteca de código projetado para executar uma função não autorizada no dispositivo da vítima, incluindo a captura de credenciais. | MITRE CORPORATION, s.d. |
Cadeia de Ataque | Sequência ordenada de etapas empregadas pelo agente, da preparação da infraestrutura até a execução do artefato no dispositivo da vítima. | MITRE CORPORATION, s.d. |
Cloaking | Técnica de ocultação que apresenta conteúdo distinto ao mecanismo de busca e ao usuário final, de modo a evitar a detecção pelo rastreador do mecanismo de busca. | MITRE CORPORATION, s.d. |
Drive-by Compromise | Técnica de comprometimento do dispositivo da vítima por meio da navegação em uma página maliciosa, sem ação explícita de download por parte da vítima, catalogada como T1189. | MITRE CORPORATION, s.d. |
Fork | Cópia de repositório de software mantida por um agente distinto do mantenedor original, com histórico de alterações próprio. | COMPUTERWEEKLY, 2024 |
Fraude Eletrônica | Modalidade de estelionato cometida com utilização de informação obtida da vítima ou de terceiro por meio eletrônico, tipificada no art. 171, § 2º-A, do Código Penal. | CP, art. 171, § 2º-A |
Infostealer | Categoria de programa malicioso destinado à captura e à exfiltração de credenciais, cookies de sessão e dados armazenados no dispositivo comprometido. | OFFSEQ, s.d. |
Invasão de Dispositivo Informático | Tipo penal do art. 154-A do Código Penal, consistente em invadir dispositivo de uso alheio com o fim de obter, adulterar ou destruir dados, ou instalar vulnerabilidade para obter vantagem ilícita. | CP, art. 154-A |
Isca [Lure] | Elemento de engenharia social destinado a induzir a vítima a realizar uma ação que leva ao comprometimento do dispositivo. | MITRE CORPORATION, s.d. |
MITRE ATT&CK | Base de conhecimento pública e taxonomia de técnicas e táticas empregadas por agentes de ameaça, mantidas pela organização MITRE. | MITRE CORPORATION, s.d. |
Payload | Componente do artefato malicioso responsável pela execução da ação maliciosa no dispositivo comprometido, distinto do mecanismo de entrega. | MITRE CORPORATION, s.d. |
Phishing | Técnica de engenharia social que induz a vítima, por meio de mensagem fraudulenta, à revelação de dados sigilosos ou à execução de ação danosa. | CP, art. 171, § 2º-A |
Posicionamento Orgânico [SEO] | Conjunto de técnicas destinadas a elevar a posição de uma página ou de um repositório nos resultados não pagos de um mecanismo de busca. | MITRE CORPORATION, s.d. |
Provedor de Aplicações de Internet | Pessoa jurídica que presta serviço de aplicação na internet, sujeita ao regime de responsabilização civil do art. 19 da Lei 12.965/2014. | Lei 12.965/2014, art. 19 |
SEO Poisoning | Manipulação dos mecanismos de otimização para motores de busca com a finalidade de atrair a vítima para a capacidade ofensiva previamente estagiada, catalogada como T1608.006. | MITRE CORPORATION, s.d. |
Sockpuppet | Conta fictícia operada pelo próprio agente, destinada a simular o engajamento legítimo de terceiros, como estrelas e observadores no repositório. | COMPUTERWEEKLY, 2024 |
Staging [Estágio de Capacidades] | Etapa da cadeia de ataque em que o agente instala ou disponibiliza a infraestrutura e o artefato que serão usados contra a vítima, catalogada como T1608. | MITRE CORPORATION, s.d. |
Supply Chain Compromise | Técnica de comprometimento da cadeia de suprimentos de software legítimo, catalogada como T1195. | MITRE CORPORATION, s.d. |
Typosquatting | Registro de nome semelhante ao nome popular, por aproximação tipográfica, destinado a captar busca equivocada do usuário. | SECURITYSCIENTIST, s.d. |
14. Referências Bibliográficas
BRASIL. Decreto-Lei nº 2.848, de 7 de dezembro de 1940. Código Penal. Brasília, DF: Presidência da República. Disponível em: https://www.planalto.gov.br/ccivil_03/decreto-lei/del2848compilado.htm. Acesso em: 8 nov. 2026.
BRASIL. Lei nº 12.737, de 30 de novembro de 2012. Dispõe sobre a tipificação criminal de delitos informáticos. Brasília, DF. Disponível em: https://www.planalto.gov.br/ccivil_03/_ato2011-2014/2012/lei/l12737.htm. Acesso em: 8 nov. 2026.
BRASIL. Lei nº 12.965, de 23 de abril de 2014. Marco Civil da Internet. Brasília, DF. Disponível em: https://www.planalto.gov.br/ccivil_03/_ato2011-2014/2014/lei/l12965.htm. Acesso em: 8 nov. 2026.
BRASIL. Lei nº 14.155, de 27 de maio de 2021. Brasília, DF. Disponível em: https://www.planalto.gov.br/ccivil_03/_ato2019-2022/2021/lei/l14155.htm. Acesso em: 8 nov. 2026.
BRASIL. Lei nº 15.397, de 30 de abril de 2026. Brasília, DF. Disponível em: https://www.planalto.gov.br/ccivil_03/_ato2023-2026/2026/lei/l15397.htm. Acesso em: 8 nov. 2026.
COMPUTERWEEKLY. Cyber crooks poison GitHub search to fool developers. 2024. Disponível em: https://www.computerweekly.com/news/366580472/Cyber-crooks-poison-GitHub-search-to-fool-developers. Acesso em: 8 nov. 2026.
CONJUR. SARLET, Ingo Wolfgang; SIQUEIRA, Andressa de Bittencourt. O STF e a inconstitucionalidade parcial e progressiva do artigo 19 do Marco Civil da Internet. 15 ago. 2025. Disponível em: https://www.conjur.com.br/2025-ago-15/o-stf-e-a-inconstitucionalidade-parcial-e-progressiva-do-artigo-19-do-marco-civil-da-internet/. Acesso em: 8 nov. 2026.
EMPÓRIO DO DIREITO. Comentários à Lei 14.155/2021 [I]. Disponível em: https://emporiododireito.com.br/leitura/comentarios-a-lei-14-155-2021-i. Acesso em: 8 nov. 2026.
MITRE CORPORATION. Stage Capabilities: SEO Poisoning [T1608.006]. MITRE ATT&CK. Disponível em: https://attack.mitre.org/techniques/T1608/006/. Acesso em: 8 nov. 2026.
OFFSEQ. MacSync Stealer Returns: SEO Poisoning and Fake GitHub Repositories Target macOS Users. Disponível em: https://radar.offseq.com/threat/macsync-stealer-returns-seo-poisoning-and-fake-git-6295929d. Acesso em: 8 nov. 2026.
SCMAGAZINE. GitHub search exploited for malware distribution. 2024. Disponível em: https://www.scmagazine.com/brief/github-search-exploited-for-malware-distribution. Acesso em: 8 nov. 2026.
SECURITYSCIENTIST. 12 Questions and Answers About Fake Software Installers on GitHub. Disponível em: https://www.securityscientist.net/blog/12-questions-and-answers-about-fake-software-installers-on-github/. Acesso em: 8 nov. 2026.
WEBPRONEWS. MOSSI, Victoria. Hackers Are Using OpenClaw, GitHub, and Bing to Spread Malware in a Disturbingly Clever Way. Disponível em: https://www.webpronews.com/hackers-are-using-openclaw-github-and-bing-to-spread-malware-in-a-disturbingly-clever-way/. Acesso em: 8 nov. 2026.
Verbete do Dicionário de Direito Penal e Processo Penal Digital, elaborado por Alexandre Morais da Rosa com apoio de Claude. Status de verificação: não verificado [vide ressalvas registradas no chat de elaboração].